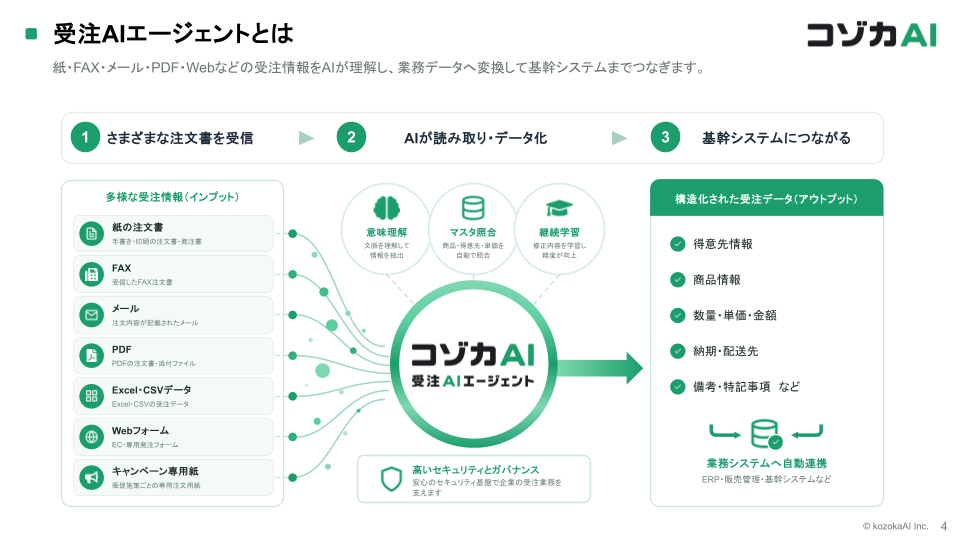
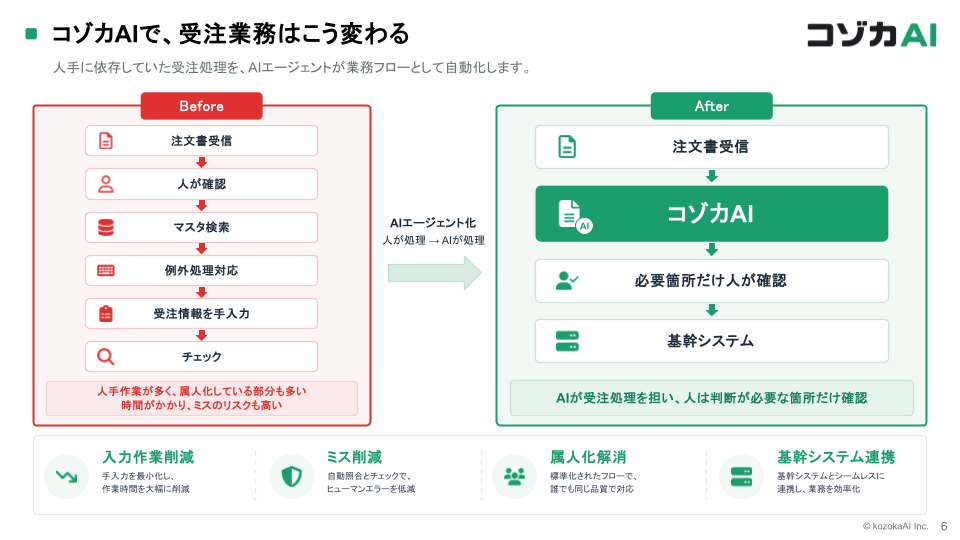
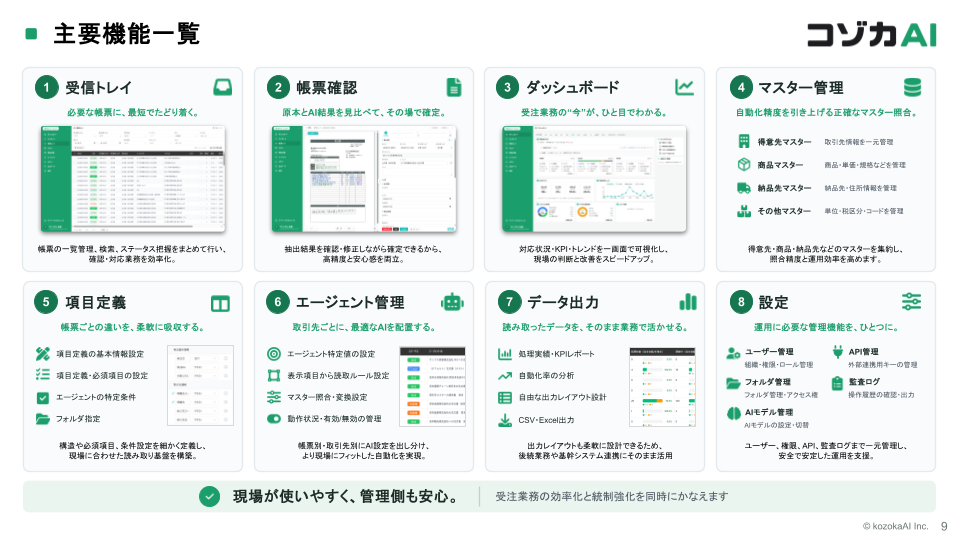
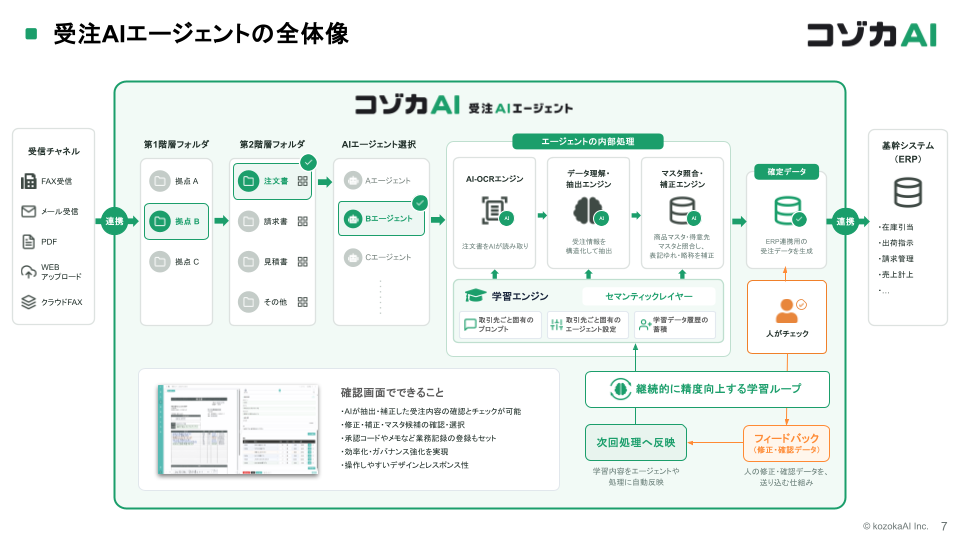
受注AIエージェントの安全性およびセキュリティ対策強化に関するお知らせ
2026年10月22日
株式会社kozokaAI
お客様各位
平素より受注AIエージェントをご利用いただき、誠にありがとうございます。
2026年10月21日、PHPにおいて、以下の重大なセキュリティ脆弱性が公表されました。
- CVE-2026-109618
- CVE-2026-109619
弊社では、今回の脆弱性の公表に加え、昨今、情報漏えいや不正アクセスなどの被害が相次いでいる状況も踏まえ、お客様により安心してご利用いただけるよう、アプリケーションおよび運用環境全体のセキュリティ対策の点検と強化を進めてまいります。
1.受注AIエージェントへの影響について
受注AIエージェントのサーバー側アプリケーションはPHPとは異なる言語で開発しており、今回公表されたPHP本体の脆弱性の対象には該当しないため、受注AIエージェントへの影響はございません。
2.今後の対応について
以下の取り組みを順次進め、継続的な安全性の向上に努めてまいります。
① 使用ソフトウェアの脆弱性確認と更新管理の強化
言語や関連ライブラリ、サーバー環境など、サービスを構成するソフトウェアの脆弱性情報を継続的に確認しております。対応が必要な場合は、影響範囲と緊急度を確認し、動作検証のうえ、修正版の適用を進めてまいります。
② 外部からのアクセスに対する防御の強化
サービスの公開範囲や通信経路、アクセス制御の設定を改めて点検し、不要な外部アクセスを制限いたします。
また、不正な通信を検知・遮断するための防御設定についても、継続的に見直してまいります。
③ 認証・アクセス権限の点検
管理者権限やデータへのアクセス権限を改めて点検し、業務上必要な範囲に限定されていることを確認いたします。
あわせて、認証情報の管理方法や、お客様ごとのデータへのアクセス制御についても継続的に確認を進めてまいります。
④ 監視および緊急時の対応体制の強化
引き続きアクセス履歴や操作履歴などの記録・監視を見直し、不審なアクセスや異常の早期把握につなげてまいります。
こうした状況に適切に対応できるよう、サービスの停止・再開の判断基準を明確にするとともに、影響調査、必要な対策、お客様へのご案内に関する手順を整備してまいります。
3.今後のご案内について
これらの対応に伴い、サービスのご利用に関わる変更や、お客様にご対応をお願いする事項が生じる場合は、別途ご案内いたします。
弊社では、お客様の大切なデータをお預かりするサービスとして、引き続きセキュリティ対策の継続的な改善に取り組んでまいります。
何卒ご理解とご協力のほど、よろしくお願い申し上げます。
4.本件に関するお問い合わせ
株式会社kozokaAI
https://www.kozoka-ai.co.jp/contact